API Key dan Scope
API key memberi sistem luar akses terbatas ke data workspace Anda tanpa membagikan login dashboard. Izin tiap key ditentukan oleh scope yang dipilih saat key dibuat.
Sebelum mulai
- Anda adalah pemilik workspace.
- Paket Anda menyertakan akses API. Jumlah key mengikuti paket; bila penuh, tombol menjadi "Limit Reached".
Membuat API key
- Buka Pengembang > API Keys.
- Klik "Create API Key".
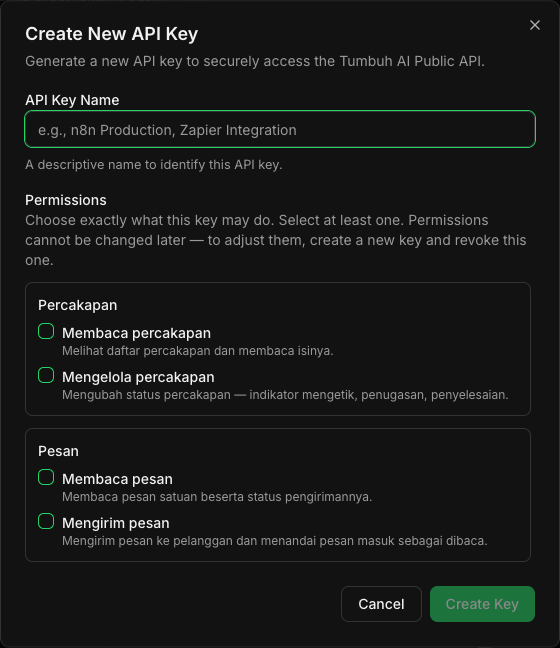
- Isi "API Key Name" (maksimal 100 karakter). Beri nama sesuai pemakainya, misalnya
n8n booking, bukan nama orang. - Centang "Permissions". Pilih minimal satu, dan hanya yang dibutuhkan.
- Klik "Create Key".
- Salin key dari dialog "API Key Created" sebelum menekan "Done".
Key hanya tampil sekali. Server menyimpan hash SHA-256, bukan key-nya. Bila hilang, buat key baru.
Masa berlaku
Key berlaku 365 hari secara bawaan. Tabel key menampilkan "Key Prefix", "Permissions", "Last Used", dan status, termasuk badge "Expires in N days".
Memahami scope
Scope berpola domain:aksi, misalnya customers:read. Aksi yang umum adalah read, write, delete, send, dan manage. Scope dikelompokkan per domain seperti percakapan, pesan, pelanggan, template, broadcast, pembayaran, AI, dan akun.
Daftar scope lengkap dan scope yang dibutuhkan tiap endpoint ada di API Reference.
Scope berdampak tinggi
Scope berikut tidak ikut dalam izin baca atau tulis biasa dan harus dipilih sengaja:
broadcast:sendmenjangkau banyak pelanggan sekaligus.payments:writememindahkan uang pelanggan.templates:sendmenjangkau Meta dan nomor telepon nyata.ai:managemengubah cara AI menjawab pelanggan.marketing:writemengirim event konversi ke Meta.- Semua scope
:deletemenghapus data permanen.
Scope tidak bisa diubah
Setelah key dibuat, scope-nya tetap. Untuk mengubah izin:
- Buat key pengganti dengan scope baru.
- Pindahkan integrasi ke key baru.
- Cabut key lama.
Key lama dari sebelum scope diperkenalkan ditandai akses penuh. Ganti key semacam itu.
Mencabut key
Pilih aksi cabut pada baris key. Pencabutan langsung berlaku dan tidak bisa dibatalkan, integrasi yang memakai key itu berhenti. Bila key bocor, cabut dulu baru selidiki.
Praktik aman
- Satu key untuk satu integrasi.
- Jangan mencentang semua scope.
- Jangan simpan key di repositori publik.
Hasil yang diharapkan
Key muncul di tabel dengan status aktif dan integrasi Anda bisa memakainya. Lanjut ke Autentikasi.
Masalah umum
- 403 insufficient_scope: key tidak punya scope yang dibutuhkan. Lihat Rate Limit dan Error.
- Tombol "Create API Key" tidak bisa dipakai: kuota key paket sudah penuh atau paket belum menyertakan API.